Domain 3d-handy-smartphone.de kaufen?
Wir ziehen mit dem Projekt
3d-handy-smartphone.de um.
Sind Sie am Kauf der Domain
3d-handy-smartphone.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain 3d-handy-smartphone.de kaufen?
Was ist ein Sniffer?
Ein Sniffer ist eine Software oder ein Gerät, das den Netzwerkverkehr überwacht und analysiert. Es kann Datenpakete abfangen und den Inhalt analysieren, um Informationen wie Passwörter, Benutzernamen oder andere sensible Informationen zu extrahieren. Sniffer werden oft von Netzwerkadministratoren verwendet, um Probleme im Netzwerk zu diagnostizieren oder Sicherheitslücken zu identifizieren. **
Was ist ein Sniffer für Proxy-Server?
Ein Sniffer für Proxy-Server ist ein Tool, das den Datenverkehr zwischen einem Client und einem Proxy-Server überwacht und analysiert. Es kann verwendet werden, um den Inhalt der übertragenen Daten zu erfassen, zu protokollieren und zu analysieren, um mögliche Sicherheitslücken oder Angriffe zu identifizieren. Ein Sniffer für Proxy-Server kann auch dazu verwendet werden, die Leistung des Proxy-Servers zu überwachen und Engpässe oder Probleme zu erkennen. **
Ähnliche Suchbegriffe für Sniffer
Top-Angebote
Produkte zum Begriff Sniffer:
-
Jünger, Michael: Strategy Design InnovationStrategy Design Innovation , The new and revised 6th edition of this comprehensive book explores the concept of Strategy Design as an innovative approach to Strategic Management. After an overview of the framework conditions under which strategies and business models are developed today, the authors describe in detail the approach and the ongoing process of Strategy Design Innovation. The focus is on the Strategy Design Toolbox, which covers the necessary instruments for analysis and forecasting, strategy formulation, realization, and control. Divided into seven perspectives, the toolbox provides relevant questions that need to be answered. Many examples and real-life applications give inspiration and generate a fundamental understanding. Strategy Design Innovation is a modern and market-driven book with a variety of tools, case studies, templates, and practical online resources. It is developed for the challenges of managers, strategists, entrepreneurs, business developers and students with the need for creating a strategic mindset and strategic capabilities. , Bremsbeläge > Bremsen & Bremsenteile , Auflage: Completely revised 6th edition, Erscheinungsjahr: 20240101, Autoren: Jünger, Michael~Wittmann, Robert G.~Reuter, Matthias~Alexy, Norbert, Edition: REV, Auflage: 24006, Auflage/Ausgabe: Completely revised 6th edition, Seitenzahl/Blattzahl: 260, Abbildungen: Numerous Illustrations, Keyword: Business; Business Consulting; Business Design Innovation; Consulting; Design; Designing; Designing Business Success; Development; Innovation; Management; Practice; Strategic Management; Strategic Toolbox; Strategy; Strategy Design; Strategy Tools; Success; Workbook, Fachschema: Betriebswirtschaft - Betriebswirtschaftslehre~Innovationsmanagement~Management / Innovationsmanagement~Makroökonomie~Ökonomik / Makroökonomik~Business / Management~Management, Fachkategorie: Betriebswirtschaftslehre, allgemein~Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 211, Breite: 149, Höhe: 22, Gewicht: 497, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,36,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
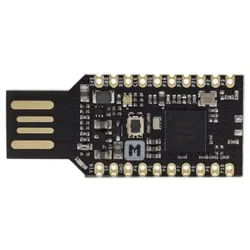
NXP USB-KW24D512 - IEEE® 802.15.4 Packet Sniffer, USBEntwicklungsboard MKW24D512 Das USB-KW24D512 Board ist ein IEEE® 802.15.4 Packet Sniffer in einem praktischen USB-Dongle-Formfaktor. Paket-Sniffer sind für die Entwicklung von drahtlosen Netzwerken unerlässlich und ermöglichen die Überwachung des Datenverkehrs über die Luft Als eigenständiges Board kann das USB-KW24D512 auch im Labor als Entwicklungsplattform verwendet und als Netzwerkknoten programmiert werden Technische Merkmale CPU: 50 MHz Arm®-Cortex®-M4 CPU core Speicher: 512 KB Flash, 64 KB SRAM USB 2.0 FS/LS H/D/OTG 16-bit ADC Crypto engine: DES, 3DES, AES 128-256, SHA-1, SHA-256, MD5, RNG127,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter




-
Wie baue ich einen HF-Sniffer mit Gerätezähler?
Um einen HF-Sniffer mit Gerätezähler zu bauen, benötigst du grundlegende Kenntnisse in Elektronik und HF-Technik. Du kannst einen HF-Detektor-Schaltkreis verwenden, um die Hochfrequenzsignale zu erfassen, und einen Zähler, um die Anzahl der erkannten Signale zu zählen. Die Schaltung kann auf einem Breadboard oder einer Leiterplatte aufgebaut werden und sollte mit einer Antenne verbunden werden, um die HF-Signale zu empfangen. **
-
Kannst du den Arduino 433 MHz Sniffer wiedergeben?
Ja, der Arduino 433 MHz Sniffer ist ein Gerät, das in der Lage ist, Funksignale im 433 MHz Frequenzbereich zu empfangen und zu analysieren. Er kann verwendet werden, um verschiedene drahtlose Geräte wie Fernbedienungen, Sensoren oder Alarmanlagen zu überwachen und die übertragenen Daten zu erfassen. Der Sniffer kann mit einem Arduino Mikrocontroller und einem passenden 433 MHz Empfängermodul aufgebaut werden. **
-
Wie kann ich den WhatsApp Sniffer mit Bluestacks verwenden?
Es ist wichtig zu beachten, dass das Verwenden eines WhatsApp Sniffers gegen die Nutzungsbedingungen von WhatsApp verstößt und illegal sein kann. Daher empfehle ich nicht, den WhatsApp Sniffer mit Bluestacks oder auf andere Weise zu verwenden. Es ist wichtig, die Privatsphäre und Sicherheit anderer zu respektieren und legale Methoden zur Kommunikation und zum Austausch von Informationen zu verwenden. **
-
Kann man die meisten Schadsoftware über Netzwerkanalysatoren (Sniffer) herausfinden? Die meisten Schadsoftware wollen sich verbreiten und/oder eine Verbindung zum Internet herstellen (andocken/remote).
Ja, Netzwerkanalysatoren können helfen, Schadsoftware zu erkennen. Durch das Überwachen des Netzwerkverkehrs können verdächtige Aktivitäten identifiziert werden, wie zum Beispiel ungewöhnliche Verbindungen zu verdächtigen IP-Adressen oder das Senden von unerwarteten Datenpaketen. Allerdings ist es wichtig zu beachten, dass einige Schadsoftwaretechniken entwickelt wurden, um sich vor Netzwerkanalysatoren zu verstecken oder ihre Aktivitäten zu verschleiern. Daher sollten Netzwerkanalysatoren nur als Teil eines umfassenden Sicherheitsansatzes betrachtet werden. **
Kann man die meisten Schadsoftware über Netzwerkanalysatoren (Sniffer) herausfinden? Die meisten Schadsoftware wollen sich verbreiten und/oder eine Verbindung zum Internet herstellen (andocken/remote).
Ja, Netzwerkanalysatoren können helfen, Schadsoftware zu entdecken. Durch das Überwachen des Netzwerkverkehrs können verdächtige Aktivitäten identifiziert werden, wie zum Beispiel ungewöhnliche Verbindungen zu verdächtigen IP-Adressen oder das Senden von unerwarteten Datenpaketen. Allerdings ist es wichtig zu beachten, dass einige Schadsoftware-Programme versuchen können, ihre Aktivitäten zu verschleiern, indem sie verschlüsselte Verbindungen verwenden oder sich als legitime Netzwerkaktivitäten tarnen. Daher sollten Netzwerkanalysatoren nur als ein Teil einer umfassenden Sicherheitsstrategie betrachtet werden. **
Ist es richtig, dass ein Sniffer-Programm nur die MAC-Adressen des eigenen Netzwerks auslesen kann? Siehe Beispiel.
Nein, ein Sniffer-Programm kann nicht nur die MAC-Adressen des eigenen Netzwerks auslesen. Es kann alle Netzwerkverkehrspakete auf einer bestimmten Schnittstelle erfassen und analysieren, unabhängig davon, ob sie aus dem eigenen Netzwerk stammen oder nicht. Die MAC-Adressen sind jedoch nur eine Komponente der erfassten Informationen, die auch IP-Adressen, Portnummern und andere Daten enthalten können. **
Top-Angebote
Produkte zum Begriff Sniffer:
-
Jünger, Michael: Strategy Design InnovationStrategy Design Innovation , The new and revised 6th edition of this comprehensive book explores the concept of Strategy Design as an innovative approach to Strategic Management. After an overview of the framework conditions under which strategies and business models are developed today, the authors describe in detail the approach and the ongoing process of Strategy Design Innovation. The focus is on the Strategy Design Toolbox, which covers the necessary instruments for analysis and forecasting, strategy formulation, realization, and control. Divided into seven perspectives, the toolbox provides relevant questions that need to be answered. Many examples and real-life applications give inspiration and generate a fundamental understanding. Strategy Design Innovation is a modern and market-driven book with a variety of tools, case studies, templates, and practical online resources. It is developed for the challenges of managers, strategists, entrepreneurs, business developers and students with the need for creating a strategic mindset and strategic capabilities. , Bremsbeläge > Bremsen & Bremsenteile , Auflage: Completely revised 6th edition, Erscheinungsjahr: 20240101, Autoren: Jünger, Michael~Wittmann, Robert G.~Reuter, Matthias~Alexy, Norbert, Edition: REV, Auflage: 24006, Auflage/Ausgabe: Completely revised 6th edition, Seitenzahl/Blattzahl: 260, Abbildungen: Numerous Illustrations, Keyword: Business; Business Consulting; Business Design Innovation; Consulting; Design; Designing; Designing Business Success; Development; Innovation; Management; Practice; Strategic Management; Strategic Toolbox; Strategy; Strategy Design; Strategy Tools; Success; Workbook, Fachschema: Betriebswirtschaft - Betriebswirtschaftslehre~Innovationsmanagement~Management / Innovationsmanagement~Makroökonomie~Ökonomik / Makroökonomik~Business / Management~Management, Fachkategorie: Betriebswirtschaftslehre, allgemein~Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 211, Breite: 149, Höhe: 22, Gewicht: 497, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,36,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Sniffer?
Ein Sniffer ist eine Software oder ein Gerät, das den Netzwerkverkehr überwacht und analysiert. Es kann Datenpakete abfangen und den Inhalt analysieren, um Informationen wie Passwörter, Benutzernamen oder andere sensible Informationen zu extrahieren. Sniffer werden oft von Netzwerkadministratoren verwendet, um Probleme im Netzwerk zu diagnostizieren oder Sicherheitslücken zu identifizieren. **
-
Was ist ein Sniffer für Proxy-Server?
Ein Sniffer für Proxy-Server ist ein Tool, das den Datenverkehr zwischen einem Client und einem Proxy-Server überwacht und analysiert. Es kann verwendet werden, um den Inhalt der übertragenen Daten zu erfassen, zu protokollieren und zu analysieren, um mögliche Sicherheitslücken oder Angriffe zu identifizieren. Ein Sniffer für Proxy-Server kann auch dazu verwendet werden, die Leistung des Proxy-Servers zu überwachen und Engpässe oder Probleme zu erkennen. **
-
Wie baue ich einen HF-Sniffer mit Gerätezähler?
Um einen HF-Sniffer mit Gerätezähler zu bauen, benötigst du grundlegende Kenntnisse in Elektronik und HF-Technik. Du kannst einen HF-Detektor-Schaltkreis verwenden, um die Hochfrequenzsignale zu erfassen, und einen Zähler, um die Anzahl der erkannten Signale zu zählen. Die Schaltung kann auf einem Breadboard oder einer Leiterplatte aufgebaut werden und sollte mit einer Antenne verbunden werden, um die HF-Signale zu empfangen. **
-
Kannst du den Arduino 433 MHz Sniffer wiedergeben?
Ja, der Arduino 433 MHz Sniffer ist ein Gerät, das in der Lage ist, Funksignale im 433 MHz Frequenzbereich zu empfangen und zu analysieren. Er kann verwendet werden, um verschiedene drahtlose Geräte wie Fernbedienungen, Sensoren oder Alarmanlagen zu überwachen und die übertragenen Daten zu erfassen. Der Sniffer kann mit einem Arduino Mikrocontroller und einem passenden 433 MHz Empfängermodul aufgebaut werden. **
Ähnliche Suchbegriffe für Sniffer
-
NXP USB-KW24D512 - IEEE® 802.15.4 Packet Sniffer, USBEntwicklungsboard MKW24D512 Das USB-KW24D512 Board ist ein IEEE® 802.15.4 Packet Sniffer in einem praktischen USB-Dongle-Formfaktor. Paket-Sniffer sind für die Entwicklung von drahtlosen Netzwerken unerlässlich und ermöglichen die Überwachung des Datenverkehrs über die Luft Als eigenständiges Board kann das USB-KW24D512 auch im Labor als Entwicklungsplattform verwendet und als Netzwerkknoten programmiert werden Technische Merkmale CPU: 50 MHz Arm®-Cortex®-M4 CPU core Speicher: 512 KB Flash, 64 KB SRAM USB 2.0 FS/LS H/D/OTG 16-bit ADC Crypto engine: DES, 3DES, AES 128-256, SHA-1, SHA-256, MD5, RNG127,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Bairagi, V: Mobile Phone Sniffer, Taschenbuch von Vinayak Bairagi, LAP LAMBERT Academic Publishing, 978-3-8484-0795-8Bairagi, V: Mobile Phone Sniffer, Taschenbuch Von Vinayak Bairagi, Lap Lambert Academic Publishing, 978-3-8484-0795-8, Seitenanzahl: 5649,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich den WhatsApp Sniffer mit Bluestacks verwenden?
Es ist wichtig zu beachten, dass das Verwenden eines WhatsApp Sniffers gegen die Nutzungsbedingungen von WhatsApp verstößt und illegal sein kann. Daher empfehle ich nicht, den WhatsApp Sniffer mit Bluestacks oder auf andere Weise zu verwenden. Es ist wichtig, die Privatsphäre und Sicherheit anderer zu respektieren und legale Methoden zur Kommunikation und zum Austausch von Informationen zu verwenden. **
-
Kann man die meisten Schadsoftware über Netzwerkanalysatoren (Sniffer) herausfinden? Die meisten Schadsoftware wollen sich verbreiten und/oder eine Verbindung zum Internet herstellen (andocken/remote).
Ja, Netzwerkanalysatoren können helfen, Schadsoftware zu erkennen. Durch das Überwachen des Netzwerkverkehrs können verdächtige Aktivitäten identifiziert werden, wie zum Beispiel ungewöhnliche Verbindungen zu verdächtigen IP-Adressen oder das Senden von unerwarteten Datenpaketen. Allerdings ist es wichtig zu beachten, dass einige Schadsoftwaretechniken entwickelt wurden, um sich vor Netzwerkanalysatoren zu verstecken oder ihre Aktivitäten zu verschleiern. Daher sollten Netzwerkanalysatoren nur als Teil eines umfassenden Sicherheitsansatzes betrachtet werden. **
-
Kann man die meisten Schadsoftware über Netzwerkanalysatoren (Sniffer) herausfinden? Die meisten Schadsoftware wollen sich verbreiten und/oder eine Verbindung zum Internet herstellen (andocken/remote).
Ja, Netzwerkanalysatoren können helfen, Schadsoftware zu entdecken. Durch das Überwachen des Netzwerkverkehrs können verdächtige Aktivitäten identifiziert werden, wie zum Beispiel ungewöhnliche Verbindungen zu verdächtigen IP-Adressen oder das Senden von unerwarteten Datenpaketen. Allerdings ist es wichtig zu beachten, dass einige Schadsoftware-Programme versuchen können, ihre Aktivitäten zu verschleiern, indem sie verschlüsselte Verbindungen verwenden oder sich als legitime Netzwerkaktivitäten tarnen. Daher sollten Netzwerkanalysatoren nur als ein Teil einer umfassenden Sicherheitsstrategie betrachtet werden. **
-
Ist es richtig, dass ein Sniffer-Programm nur die MAC-Adressen des eigenen Netzwerks auslesen kann? Siehe Beispiel.
Nein, ein Sniffer-Programm kann nicht nur die MAC-Adressen des eigenen Netzwerks auslesen. Es kann alle Netzwerkverkehrspakete auf einer bestimmten Schnittstelle erfassen und analysieren, unabhängig davon, ob sie aus dem eigenen Netzwerk stammen oder nicht. Die MAC-Adressen sind jedoch nur eine Komponente der erfassten Informationen, die auch IP-Adressen, Portnummern und andere Daten enthalten können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.